Een vertrouwd logo zegt niets meer
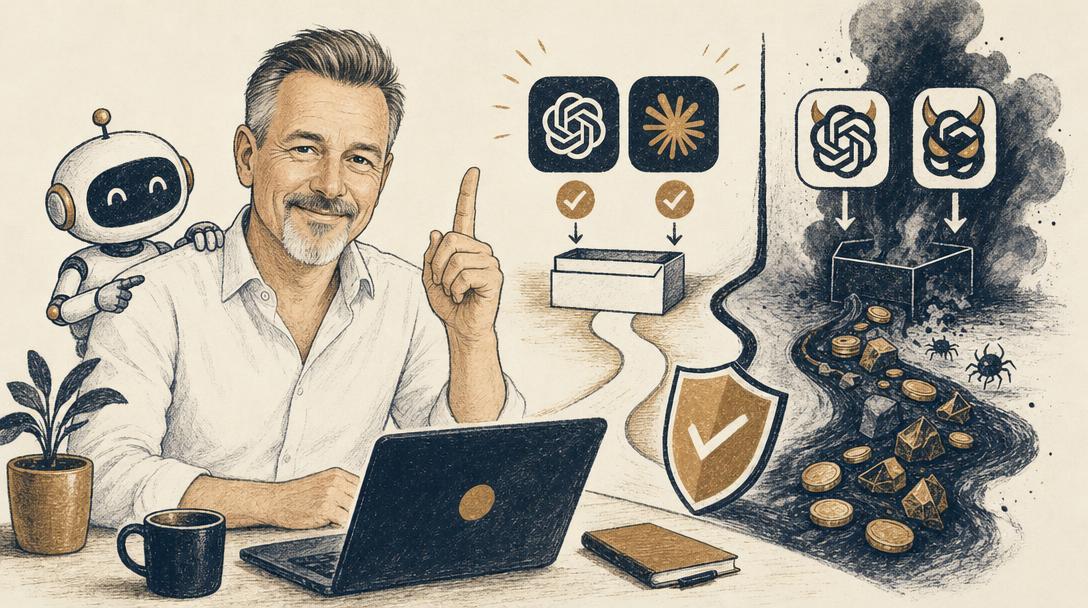
Stel je voor: een medewerker zoekt snel even "ChatGPT app downloaden" op Google, klikt op de eerste link, ziet een logo dat klopt en een installatieprogramma dat digitaal ondertekend is. Alles voelt legitiem. Toch bleek uit onderzoek van beveiligingsbedrijf Check Point dat er nagemaakte desktopapps van ChatGPT en Claude rondgaan die in werkelijkheid de cryptominer XMRig installeren. Die malware gebruikt stilletjes de rekenkracht van de computer om cryptomunten te delven, zonder dat de gebruiker daar toestemming voor gaf.
Het slimme en vervelende aan deze aanval is dat de installatiebestanden ondertekend zijn. Een digitale handtekening wekt vertrouwen, want veel mensen (en ook IT-afdelingen) gaan ervan uit dat ondertekende software automatisch veilig is. Dat is dus niet zo. Een handtekening zegt iets over wie het bestand heeft aangeboden, niet of de inhoud klopt.
Waarom dit juist het mkb raakt
Grote bedrijven hebben vaak een IT-afdeling die software goedkeurt voordat iemand het mag installeren. Bij een mkb-bedrijf met tien, twintig of vijftig medewerkers werkt dat anders. Daar installeert iedereen zelf wat hij nodig denkt te hebben, meestal met de beste bedoelingen. Iemand wil sneller werken, zoekt een AI-tool, downloadt iets en gaat weer verder met zijn dag. Niemand checkt dat.
Dat is precies het gat waar deze malwarecampagne op inspeelt. ChatGPT en Claude zijn inmiddels zo ingeburgerd dat mensen er niet meer bij stilstaan dat een download fout kan zijn. De vertrouwdheid van het merk wordt het lek.
Ik zie in de praktijk bij ondernemers geregeld een vergelijkbaar patroon, niet met malware, maar met wildgroei aan AI-tools. Een marketingmedewerker gebruikt een gratis AI-schrijftool die ze ergens zag voorbijkomen, een ander installeert een AI-plugin in de browser zonder dat iemand weet welke rechten die vraagt. Niemand doet dit met kwade bedoelingen, maar het is dezelfde onderliggende zwakte: er is geen duidelijke afspraak over welke AI-software wel en niet gebruikt mag worden binnen het bedrijf.
De tegenwerping die ik vaak hoor
"Wij zijn maar een klein bedrijf, wie zou er nou specifiek ons willen hacken?" Die gedachte hoor ik regelmatig van ondernemers, en hij klopt deels. Niemand gaat gericht achter een installatiebedrijf met acht man personeel aan. Maar dat is ook niet hoe dit soort aanvallen werkt. Cryptomining-malware zoals XMRig is niet gericht op één specifiek bedrijf, het is gericht op zoveel mogelijk computers tegelijk. Hoe meer machines besmet, hoe meer rekenkracht, hoe meer winst voor de criminelen. Een mkb-bedrijf is dus geen te klein doelwit, het is gewoon een van de duizenden machines die toevallig op de verkeerde link klikten.
Het gevolg is bovendien niet alleen een tragere computer. Malware die eenmaal binnen is, kan de deur openzetten voor meer dan alleen cryptomining. En een computer die continu op volle toeren draait voor een onzichtbare miner, kost je op termijn ook gewoon geld aan stroom en slijtage.
Wat je morgen kunt doen
Je hoeft geen beveiligingsexpert te worden om dit risico flink te verkleinen. Een paar praktische stappen maken al een groot verschil.
Download alleen via de officiële bron
Ga voor ChatGPT altijd naar chat.openai.com of chatgpt.com, en voor Claude naar claude.ai. Beide bedrijven bieden hun desktopapps aan via hun eigen website of via de officiële appstores van Apple en Microsoft. Zoek nooit via Google op "app downloaden" en klik op de eerste advertentie of het eerste resultaat, dat is precies waar nepversies zich nestelen.
Check de bron, niet alleen het uiterlijk
Een logo en een professionele uitstraling zeggen niets. Kijk naar de URL, kijk of het bestand daadwerkelijk van de officiële website komt en wantrouw installatiebestanden die je via een zoekmachine-advertentie, een forum of een onbekende downloadsite vindt.
Maak binnen je bedrijf één duidelijke afspraak
Spreek met je team af welke AI-tools goedgekeurd zijn en waar die vandaan gehaald mogen worden. Dit hoeft geen dik beleidsdocument te zijn, een simpel bericht in de teamchat met "gebruik alleen deze link om ChatGPT of Claude te downloaden" voorkomt al veel ellende.
Houd rechten en antivirus up-to-date
Zorg dat medewerkers geen standaard beheerdersrechten hebben om zomaar software te installeren, en dat antivirussoftware actief en actueel is. Veel van dit soort malware wordt bij een update van virusdefinities alsnog herkend, mits die update ook daadwerkelijk binnenkomt.
Twijfel je, vraag het na
Als een collega een AI-tool wil gebruiken die je niet kent, is een korte check vooraf beter dan achteraf een besmette machine opschonen. Dat kost twee minuten, een herstel kost een hele dag of meer.
AI-tools invoeren zonder gaten laten vallen
Wat deze zaak laat zien is dat AI-tools inmiddels zo gewoon zijn geworden dat niemand er meer bij stilstaat hoe je ze veilig binnenhaalt. Precies dat soort praktische vragen, welke tool, via welke weg, met welke afspraken, zien we bij Stolksupport terug zodra we met een ondernemer kijken naar waar AI in het bedrijf wordt ingezet. Een goede automatisering begint niet bij de tool zelf, maar bij een heldere afspraak over hoe je die veilig gebruikt.
Wil je weten of jouw bedrijf hier kwetsbaar is, of gewoon eens laten meekijken hoe AI-tools binnen jouw organisatie worden gebruikt? Neem contact op via stolksupport.nl en je krijgt binnen 48 uur een eerlijke inschatting.